إتقان DevSecOps تنظيم الأمن والامتثال في مسارات CI/CD
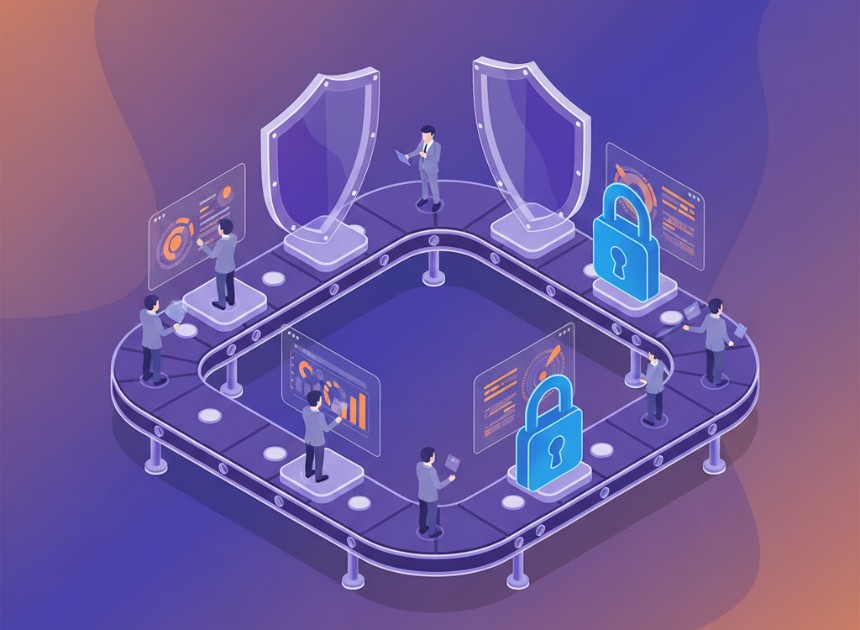
DevSecOps: دمج الأمن في المسار المستمر
في المشهد الرقمي الحديث، غالبًا ما يخلق الضغط لتقديم البرمجيات بسرعة عالية نقطة احتكاك بين فرق التطوير وأقسام الأمن. النماذج الأمنية التقليدية، التي تعامل الامتثال كعقبة نهائية قبل الإصدار، لم تعد قابلة للتطبيق. في iExperts، نحن ندعو إلى فلسفة Shift Left، حيث لا يكون الأمن حارسًا للبوابة بل جزءًا لا يتجزأ من المسار المستمر. من خلال أتمتة الامتثال، يمكن للمؤسسات الحفاظ على المعايير الصارمة التي تتطلبها NIST CSF 2.0 و ISO 27001:2022 دون التضحية بيوم واحد من سرعة التطوير.
نهج iExperts للحوكمة المؤتمتة
تركز منهجيتنا على تحويل قوائم المراجعة اليدوية إلى كود قابل للتنفيذ. يتيح هذا التطور التحقق في الوقت الفعلي من الضوابط الأمنية خلال مراحل البناء والنشر. من خلال الاستفادة من الأدوات المؤتمتة، تضمن iExperts أن كل جزء من الكود يدخل بيئة الإنتاج قد تم فحصه بالفعل وفقًا للمعايير العالمية مثل PCI DSS 4.0 و GDPR.
- التحليل الساكن (SAST): تحديد الثغرات الأمنية داخل الكود المصدري قبل التنفيذ.
- التحليل الديناميكي (DAST): اختبار التطبيق في حالة تشغيله للعثور على العيوب الأمنية التي قد يغفل عنها التحليل الساكن.
- فحص البنية التحتية ككود (IaC Scanning): ضمان تهيئة بيئة السحاب وفقًا لأفضل الممارسات وأطر الامتثال.
المخرجات الرئيسية لمسار تطوير آمن
عندما تقوم iExperts بتنفيذ استراتيجية DevSecOps، فإننا نركز على نتائج ملموسة تمكن المطورين ومديري المخاطر على حد سواء. تضمن هذه المخرجات أن يكون الأمن قابلاً للقياس وشفافًا في جميع أنحاء المؤسسة.
- تقارير الثغرات الأمنية المؤتمتة
- محرك سياسات الامتثال ككود
- تكامل لوحة معلومات GRC في الوقت الفعلي
- تنظيم الحاويات المؤمنة
"يجب أن يكون الأمن مثل الفرامل في سيارة عالية الأداء؛ فهي ليست موجودة لإبطائك، بل لتسمح لك بالانطلاق بسرعة أكبر مع الثقة في قدرتك على التوقف عند الضرورة."
نصيحة الخبراء
قم دائمًا بدمج تحليل تكوين البرمجيات (SCA) في مراحل CI المبكرة. يتيح لك ذلك اكتشاف مكتبات الطرف الثالث غير الآمنة والتبعية مفتوحة المصدر قبل دمجها في بنيتك، مما يقلل بشكل كبير من سطح الهجوم ويلبي متطلبات ISO 42001 الخاصة بالذكاء الاصطناعي ونزاهة سلسلة توريد البرمجيات.
تتطلب الرحلة نحو نموذج DevSecOps متكامل تمامًا تحولاً ثقافيًا بقدر ما تتطلب تحولاً تقنيًا. من خلال الشراكة مع iExperts، يمكن لمؤسستك سد الفجوة بين المرونة والأمن، مما يضمن أن يكون كل نشر للبرمجيات هو نشر آمن. نحن ننتقل إلى ما هو أبعد من التدقيق اليدوي إلى عالم من التأكيد المستمر، حيث يكون الامتثال نتاجًا آليًا لتميزك في التطوير.