Beheersing van DevSecOps Beveiliging en Compliance Orkestreren in CI/CD-pipelines
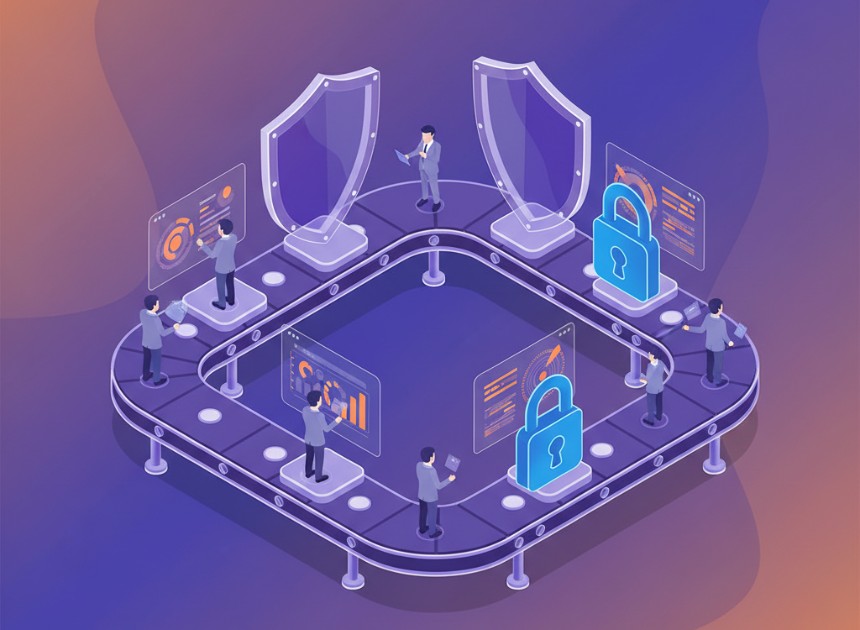
DevSecOps: Beveiliging integreren in de continue pipeline
In het moderne digitale landschap creëert de druk om software met hoge snelheid te leveren vaak een wrijvingspunt tussen ontwikkelteams en beveiligingsafdelingen. Traditionele beveiligingsmodellen, die compliance behandelen als een laatste hindernis voor de release, zijn niet langer haalbaar. Bij iExperts pleiten we voor de Shift Left-filosofie, waarbij beveiliging geen poortwachter is, maar een integraal onderdeel van de continue pipeline. Door compliance te automatiseren, kunnen organisaties de strenge normen van NIST CSF 2.0 en ISO 27001:2022 handhaven zonder ook maar één dag ontwikkelingssnelheid op te offeren.
De iExperts-aanpak van geautomatiseerd beheer
Onze methodologie richt zich op het transformeren van handmatige checklists naar uitvoerbare code. Deze evolutie maakt real-time validatie van beveiligingscontroles mogelijk tijdens de build- en implementatiefasen. Door gebruik te maken van geautomatiseerde tools zorgt iExperts ervoor dat elk stuk code dat de productieomgeving binnenkomt, al is getoetst aan wereldwijde normen zoals PCI DSS 4.0 en AVG.
- Statische Analyse (SAST): Identificeren van kwetsbaarheden in de broncode vóór uitvoering.
- Dynamische Analyse (DAST): Het testen van de applicatie in draaiende toestand om beveiligingsfouten te vinden die SAST mogelijk mist.
- Infrastructure as Code (IaC) Scanning: Ervoor zorgen dat de cloudomgeving is geconfigureerd volgens best practices en compliance-frameworks.
Belangrijkste deliverables voor een veilige pipeline
Wanneer iExperts een DevSecOps-strategie implementeert, richten we ons op tastbare resultaten die zowel ontwikkelaars als risicomanagers sterker maken. Deze deliverables zorgen ervoor dat beveiliging meetbaar en transparant is in de gehele organisatie.
- Geautomatiseerde rapportage van kwetsbaarheden
- Compliance-as-Code Policy Engine
- Real-time GRC-dashboardintegratie
- Beveiligde container-orkestratie
"Beveiliging zou moeten zijn als de remmen van een snelle auto; ze zijn er niet om je af te remmen, maar om je in staat te stellen sneller te rijden met het vertrouwen dat je kunt stoppen wanneer dat nodig is."
Pro-tip
Integreer altijd Software Composition Analysis (SCA) in uw vroege CI-fasen. Hiermee kunt u onveilige bibliotheken van derden en open-source afhankelijkheden detecteren voordat ze in uw architectuur worden opgenomen, waardoor uw aanvalsoppervlak drastisch wordt verkleind en wordt voldaan aan de ISO 42001-vereisten voor AI en de integriteit van de softwareleveringsketen.
De reis naar een volledig geïntegreerd DevSecOps-model vereist zowel een culturele als een technische verschuiving. Door samen te werken met iExperts kan uw organisatie de kloof tussen wendbaarheid en beveiliging overbruggen, zodat elke implementatie een veilige implementatie is. We gaan verder dan handmatige audits naar een wereld van continue zekerheid, waar compliance een geautomatiseerd bijproduct is van uw uitmuntendheid in ontwikkeling.